

Kamakailan ay inanunsyo ng mga mananaliksik sa seguridad ng IBM ang pagkakatuklas ng isang bagong pamilya ng malware na tinatawag na "ZeroClear ," na nilikha ng Iranian hacking group na APT34 katuwang ang xHunt . Tinatarget ng malware na ito ang mga sektor ng industriya at enerhiya sa Gitnang Silangan. Hindi isiniwalat ng mga mananaliksik ang mga pangalan ng mga kumpanyang biktima ngunit naglathala ng isang detalyadong 28-pahinang ulat na sumusuri sa malware .
Ang ZeroClear ay nakakaapekto lamang sa Windows dahil, gaya ng inilalarawan ng pangalan nito, ang path ng database ng programa (PDB) ng binary file nito ay ginagamit upang magsagawa ng isang mapanirang pag-atake na nag-o-overwrite sa master boot record (MBR) at mga partisyon sa mga nakompromisong makina ng Windows.
Ang ZeroClear ay ikinategorya bilang malware na may katulad na pag-uugali sa "Shamoon" (malware na malawakang pinag-usapan dahil ginamit ito para sa mga pag-atake sa mga kumpanya ng langis mula pa noong 2012). Bagama't magkatulad ang kakayahan at pag-uugali ng Shamoon at ZeroClear, sinasabi ng mga mananaliksik na ang dalawa ay magkahiwalay at magkaibang piraso ng malware.
Tulad ng Shamoon malware, gumagamit din ang ZeroClear ng isang lehitimong hard drive controller na tinatawag na "RawDisk by ElDos" upang i-overwrite ang master boot record (MBR) at mga disk partition ng mga target na computer na nagpapatakbo ng Windows.
Bagama't hindi naka-sign ang ElDos driver , nagagawa itong isagawa ng malware sa pamamagitan ng paglo-load ng isang mahina ngunit hindi naka-sign na VirtualBox driver , na sinasamantala ito upang malampasan ang mekanismo ng pag-verify ng lagda at i-load ang hindi naka-sign na ElDos driver.
Ang malware na ito ay ipinapadala sa pamamagitan ng mga brute-force attack upang makakuha ng access sa mga network system na mahina ang seguridad. Kapag nahawahan na ng mga attacker ang target na device, ikinakalat nila ang malware sa buong network ng kumpanya bilang pangwakas na hakbang sa proseso ng impeksyon.
"Ang ZeroCleare cleaner ay bahagi ng huling yugto ng pangkalahatang pag-atake. Ito ay dinisenyo upang mag-deploy ng dalawang magkakaibang mga form, inangkop sa 32-bit at 64-bit na mga system.
Kasama sa pangkalahatang daloy ng mga kaganapan sa mga 64-bit machine ang paggamit ng isang mahina na naka-sign na driver at pagkatapos ay pagsamantalahan ito sa target na aparato upang payagan ang ZeroCleare na i-bypass ang layer ng pagkuha ng hardware ng Windows at i-bypass ang ilang mga pag-iingat ng operating system na pumipigil sa pagpapatakbo ng Mga hindi naka-sign na driver sa 64-bit machine ', binabasa ang ulat ng IBM.
Ang unang controller sa kadenang ito ay tinatawag na soy.exe at isang binagong bersyon ng Turla driver loader.
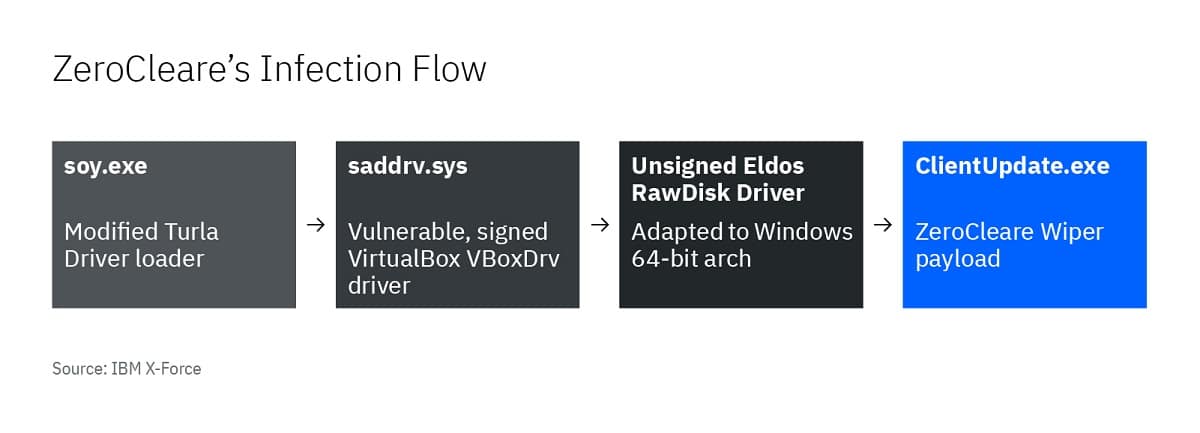
Ang driver na ito ay ginagamit upang mag-load ng isang mahinang bersyon ng VirtualBox driver , na ginagamit ng mga attacker upang i-load ang EldoS RawDisk driver. Ang RawDisk ay isang lehitimong utility na ginagamit upang makipag-ugnayan sa mga file at partition, at ginamit din ng mga Shamoon attacker upang ma-access ang MBR.
Upang makakuha ng access sa core ng aparato, gumagamit ang ZeroCleare ng isang sadyang mahina ang driver at nakakahamak na PowerShell / Batch script upang i-bypass ang mga kontrol sa Windows. Sa pamamagitan ng pagdaragdag ng mga taktika na ito, kumalat ang ZeroCleare sa maraming mga aparato sa apektadong network, na naghahasik ng mga binhi ng isang mapanirang atake na maaaring makaapekto sa libu-libong mga aparato at maging sanhi ng mga pag-outage na maaaring tumagal ng ilang buwan upang ganap na mabawi, "
Bagama't marami sa mga kampanya ng APT na inilalantad ng mga mananaliksik ay nakatuon sa cyber espionage, ang ilan sa mga parehong grupo ay nagsasagawa rin ng mga mapanirang operasyon. Sa kasaysayan, marami sa mga operasyong ito ay naganap sa Gitnang Silangan at tinarget ang mga kumpanya ng enerhiya at mga pasilidad sa produksyon, na mahahalagang pambansang asset.
Bagama't hindi pa tiyak na natutukoy ng mga mananaliksik ang anumang partikular na organisasyon na responsable para sa malware na ito, una nilang iminungkahi na ang APT33 ay kasangkot sa paglikha ng ZeroClear.
At pagkatapos ay nag-angkin ang IBM na ang APT33 at APT34 ay lumikha ng ZeroCleare, ngunit ilang sandali matapos na mailabas ang dokumento, ang pagpapatungkol ay binago sa xHunt at APT34, at inamin ng mga mananaliksik na hindi sila XNUMX porsyento na sigurado.
Ayon sa mga mananaliksik, ang mga pag-atake ng ZeroClear ay hindi oportunistiko at tila mga naka-target na operasyon laban sa mga partikular na sektor at organisasyon.